Table of Contents
Open Table of Contents
Résumé pour la direction
Scenario
Dans le cadre de la migration cloud incrémentale de l’équipe DevOps Nautilus, la première étape consistait à établir une fondation réseau fiable dans Azure. Ce besoin répond à un objectif d’urbanisation du SI : isoler les futurs services, préparer l’hébergement des რესsources de calcul, et disposer d’un périmètre réseau cohérent pour les prochains déploiements.
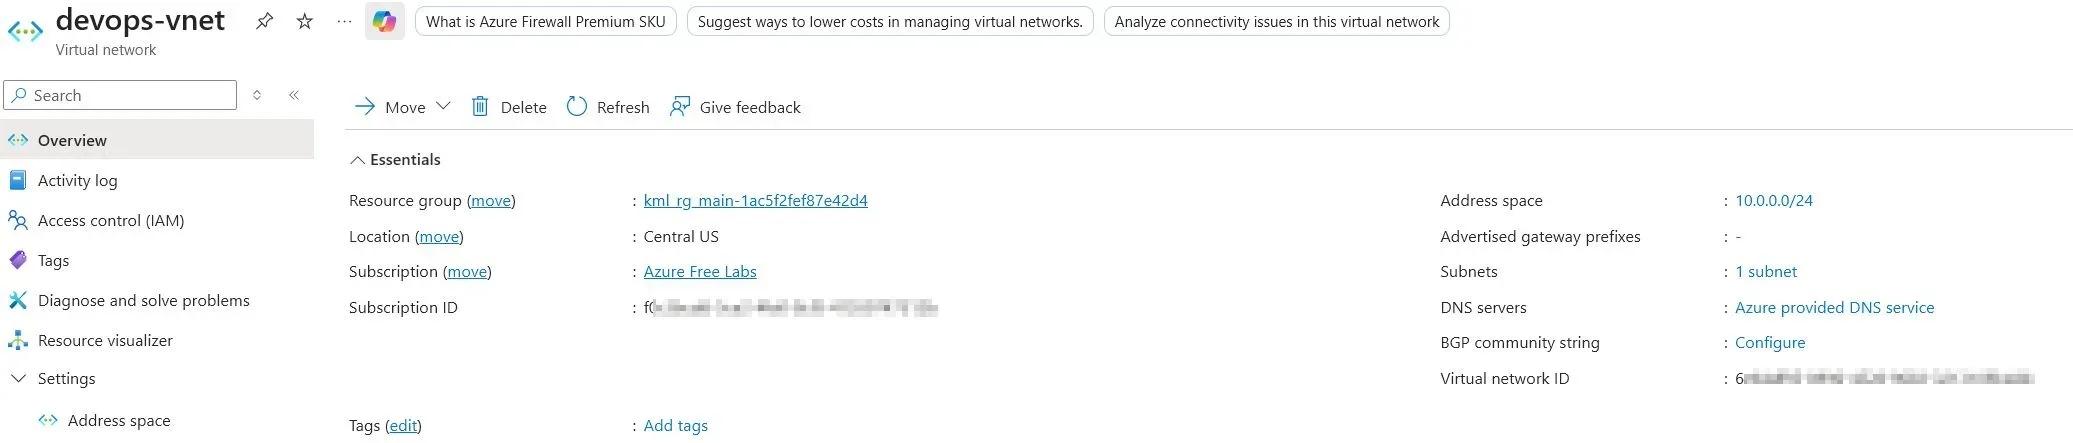
Le réseau virtuel devait être déployé dans la région Central US au sein du groupe de ressources kml_rg_main-1ac5f2fef87e42d4, avec une plage d’adressage 10.0.0.0/24 et un sous-réseau par défaut couvrant la même plage. Dans ce laboratoire, les services avancés de protection réseau comme Bastion, Azure Firewall et DDoS Standard restaient désactivés, conformément au socle minimal attendu.
Cette approche permet de poser une base simple, isolée et extensible avant l’ajout de machines virtuelles, services PaaS intégrés au réseau ou mécanismes de filtrage avancés.
Resolution
Le réseau virtuel devops-vnet a été provisionné avec succès via le portail Azure. La validation du déploiement a confirmé la bonne création du réseau et de son sous-réseau par défaut, rendant l’environnement prêt à accueillir les prochaines charges de travail.
Ce résultat apporte une valeur immédiate au projet : une frontière réseau dédiée, une préparation propre à l’extension future de l’architecture, et une base standardisée pouvant ensuite être reproduite en mode scripté pour accélérer l’industrialisation.
Le socle réseau Azure est opérationnel et prêt pour les prochaines étapes de migration et d’hébergement des ressources applicatives.
Technical Implementation
Topology
The deployment created a foundational Azure Virtual Network for the Nautilus DevOps migration workstream.
Resource parameters
- Resource Group:
kml_rg_main-1ac5f2fef87e42d4 - Region:
Central US - Virtual Network Name:
devops-vnet - Address Space:
10.0.0.0/24 - Subnet Name:
default - Subnet Prefix:
10.0.0.0/24
Security baseline
- Azure Bastion: Disabled
- Azure Firewall: Disabled
- DDoS Standard: Disabled
This was a straightforward portal-based provisioning task with no peering, VPN, NSG, or custom route dependencies requested at this stage. The result is a single-VNet, single-subnet topology intended to serve as the initial private network boundary for future compute onboarding.
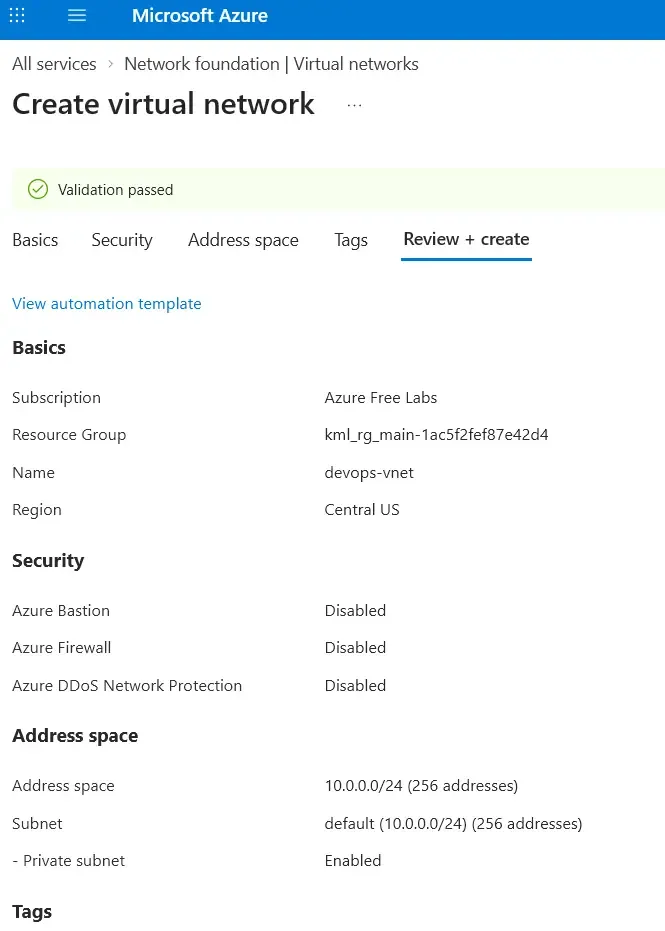
For this lab baseline, the subnet intentionally spans the same /24 as the VNet. While valid for a simple starter layout, production designs usually reserve address space for multiple subnets and future segmentation.
Action
The VNet was provisioned through the Azure Portal by selecting the target resource group, naming the virtual network devops-vnet, assigning the 10.0.0.0/24 IPv4 address space, and defining the default subnet with the same 10.0.0.0/24 prefix. Advanced protections such as Bastion, Firewall, and DDoS Standard were left disabled to align with the lab scope.
Although the implementation was completed via GUI, this kind of resource should be transitioned to Infrastructure as Code or CLI-based automation for repeatability, auditability, and CI/CD integration. Because Azure natively supports concise networking commands, the provisioning can be reproduced with minimal scripting overhead.
Manual portal deployments are useful for learning and validation, but they should not become the long-term operating model for repeatable infrastructure delivery.
Below are the exact concise scripts to provision this specific VNet and subnet.
Azure CLI
az network vnet create \
  --resource-group kml_rg_main-1ac5f2fef87e42d4 \
  --location centralus \
  --name devops-vnet \
  --address-prefixes 10.0.0.0/24 \
  --subnet-name default \
  --subnet-prefixes 10.0.0.0/24provision-vnet.sh
Azure PowerShell
$rg = "kml_rg_main-1ac5f2fef87e42d4"
$location = "Central US"
$vnetName = "devops-vnet"
$subnetName = "default"
$addressPrefix = "10.0.0.0/24"

$subnet = New-AzVirtualNetworkSubnetConfig -Name $subnetName -AddressPrefix $addressPrefix
New-AzVirtualNetwork -ResourceGroupName $rg -Location $location -Name $vnetName -AddressPrefix $addressPrefix -Subnet $subnetprovision-vnet.ps1